
「Extended Security Maintenance」タグの記事一覧
最近の調査によれば、企業向けアプリケーションの96%がオープンソースソフトウェアを使用しています。オープンソース環境は断片化が進み、組織における潜在的なセキュリティの脆弱性の影響を評価することは極めて困難です。Ubuntuは非常に安全なオペレーティングシステムとして知られていますが、なぜでしょうか?...
クラウドコンピューティングのセキュリティを必要とする企業にとって、オープンソースプラットフォームは大きなメリットがあります。オープンソースソフトウェア(OSS)では、コストを抑えながら、最先端の企業グレードの機能を利用できます。ベンダーロックイン、サポートの不足、長期的なセキュリティメンテナンスなどのリスクもありませ...
Canonicalは、Ubuntu 14.04 LTS「Trusty Tahr」と16.04 LTS「Xenial Xerus」の合計10年へのライフサイクル延長を発表しました。この延長により、企業は時間に余裕を持ってインフラのアップグレードを行い、コストを分散させることが可能です。Ubuntu 14.04...
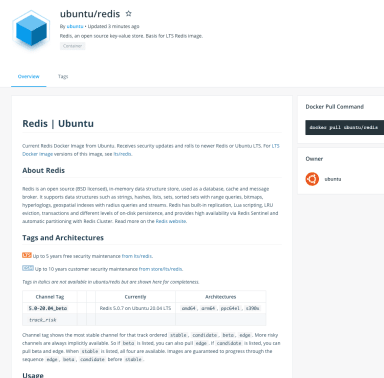
~10年間のアプリイメージメンテナンスサービスで クラウドソフトウェアサプライチェーンのセキュリティを確保~ 【2020年11月24日】Ubuntuの提供元であるCanonical(本社:英国・ロンドン、CEO:Mark Shuttleworth)は、セキュアなコンテナアプリケーションのイメージを精選した「LTS...
お使いのLinuxのセキュリティを強化したいですか? インフラとアプリケーション両方の観点からオープンソースのセキュリティを評価するには、どういった要素を考慮する必要があるのかご存知ですか? Ubuntuセキュリティチームのアプローチを学んでみませんか? CVEパッチが重要であることは理解しています。しかし、構造化さ...
Microarchitectural Data...
Ubuntuは、現在、クラウドベースのワークロードの大半を担っています。Ubuntu 16.04...
